Nomid
Rejestracja za pomocą kodu QR w Android Enterprise: co zawiera kod i jak go chronić
Co naprawdę zawiera kod QR Android Enterprise, dlaczego token rejestracji i hasło Wi-Fi wymagają troski jak klucz i co zrobić, gdy kod wycieknie.
Spis treści
Rejestracja za pomocą kodu QR to powszechny sposób na objęcie firmowego urządzenia z systemem Android zarządzaniem. Przywracasz telefon do ustawień fabrycznych, dotykasz ekranu powitalnego, kierujesz aparat na wydrukowany kwadrat, a kilka minut później urządzenie jest zarejestrowane, skonfigurowane i ma zainstalowane aplikacje. Bez wpisywania konta, bez długiej listy kroków konfiguracyjnych, bez kabla.
Ta wygoda wynika z zawartości kodu. Kod QR Android Enterprise nie jest odnośnikiem do strony internetowej. To mały plik konfiguracyjny, który informuje urządzenie, jaką aplikację do zarządzania należy zainstalować, do jakiej organizacji ono należy, a czasami także z jaką siecią Wi-Fi i jakim hasłem ma się połączyć. Każdy, kto może sfotografować kod, może odczytać ten plik, a każdy posiadacz ważnej kopii może zarejestrować urządzenie w Twojej flocie.
Niniejszy przewodnik jest przeznaczony dla kierowników IT, którzy rejestrują firmowe urządzenia z systemem Android za pomocą kodów QR — przy biurku lub w terenie — i mogą potrzebować wyjaśnić ten proces oraz związane z nim ryzyka kadrze zarządzającej. Zaczyna się od tego, co zawiera kod, a następnie omawia wybór między urządzeniem w pełni firmowym a dozwolonym użytkiem prywatnym, sieć Wi-Fi w kodzie, dostęp do kodu oraz postępowanie w przypadku jego wycieku. Kończy się porównaniem rejestracji kodem QR z metodami zero-touch i Knox Mobile Enrollment, a także krótką sekcją rozwiązywania problemów dotyczącą problemu wygaśnięcia tokena rejestracji.
Podstawy: co tak naprawdę robi rejestracja kodem QR
Najpierw kilka pojęć, ponieważ reszta artykułu opiera się na nich.
- Rejestracja (lub provisioning): proces, który przekształca nowe lub przywrócone do ustawień fabrycznych urządzenie w urządzenie zarządzane. Podczas provisioningu instalowana jest aplikacja do zarządzania, której przyznawane są uprawnienia administracyjne nad urządzeniem lub jego częścią.
- Device policy controller (DPC): aplikacja do zarządzania na urządzeniu, która wymusza zasady Twojej organizacji. W przypadku Android Management API, interfejsu API firmy Google do zarządzania urządzeniami Android Enterprise, rolę DPC pełni aplikacja Android Device Policy od Google.
- Token rejestracji (enrollment token): ciąg znaków wygenerowany przez platformę zarządzania, który określa, do jakiej organizacji i do jakich zasad (policy) ma zostać przypisane nowe urządzenie. Działa jak kod zaproszenia.
- Kreator konfiguracji (setup wizard): ekrany pierwszego uruchomienia wyświetlane przez system Android po przywróceniu ustawień fabrycznych (język, sieć, konta).
- Zasady (policy): zestaw reguł, aplikacji i ustawień, które platforma zarządzania stosuje na urządzeniu: wymagania dotyczące kodu blokady, dozwolone aplikacje, sieci Wi-Fi, tryb kiosku i tak dalej.
Procedura sześciu kliknięć (six-tap flow)
Na urządzeniu przywróconym do ustawień fabrycznych z systemem Android 7 lub nowszym sześciokrotne dotknięcie ekranu powitalnego w tym samym miejscu otwiera skaner kodów QR. W niektórych starszych wersjach Androida urządzenie najpierw prosi o połączenie z siecią, aby pobrać czytnik kodów QR. Nowsze wersje mają wbudowany czytnik. Po zeskanowaniu kodu urządzenie:
- Odczytuje ładunek provisioningu (provisioning payload) zapisany w kodzie.
- Łączy się z siecią, korzystając z danych Wi-Fi zawartych w kodzie, jeśli są obecne.
- Pobiera aplikację DPC i weryfikuje jej podpis pod kątem sumy kontrolnej zawartej w ładunku, dzięki czemu zmodyfikowana aplikacja zostaje odrzucona.
- Przekazuje token rejestracji do aplikacji DPC, która przedstawia go usłudze zarządzania.
- Odbiera zasady powiązane z tym tokenem i je stosuje: ograniczenia, aplikacje, sieci, ustawienia trybu kiosku.
Gdzie wpisuje się „afw#setup”
Metoda afw#setup i kod QR są często wymieniane razem. Są to oddzielne punkty wejścia prowadzące do tego samego rezultatu. afw#setup to identyfikator DPC: wpisujesz go w polu konta Google kreatora konfiguracji zamiast adresu e-mail, a urządzenie pobiera aplikację Android Device Policy. Ta aplikacja prosi następnie o token rejestracji, zazwyczaj poprzez zeskanowanie kodu QR lub wpisanie kodu. Metoda sześciu dotknięć pozwala uzyskać te same informacje za pomocą jednego skanu. W obu przypadkach to token rejestracji decyduje o tym, do której organizacji dołączy urządzenie.
Co kryje się wewnątrz kodu
Kod QR to sposób kodowania tekstu w postaci obrazu. Nic nie szyfruje. Każda aplikacja czytnika kodów QR, w tym aparat w większości telefonów, może przekształcić obraz z powrotem w oryginalny tekst. W przypadku provisioningu Android Enterprise ten tekst jest dokumentem JSON. JSON to prosty, czytelny dla człowieka format kluczy i wartości.
Poniżej przedstawiono przykładowy ładunek z użyciem kluczy udokumentowanych przez Google dla provisioningu w Android Management API. Twoja platforma zarządzania tworzy rzeczywisty ładunek, a dokładne pola zależą od Twoich ustawień.
{
  "android.app.extra.PROVISIONING_DEVICE_ADMIN_COMPONENT_NAME":
      "com.google.android.apps.work.clouddpc/.receivers.CloudDeviceAdminReceiver",
  "android.app.extra.PROVISIONING_DEVICE_ADMIN_SIGNATURE_CHECKSUM":
      "<published checksum of the DPC>",
  "android.app.extra.PROVISIONING_DEVICE_ADMIN_PACKAGE_DOWNLOAD_LOCATION":
      "https://play.google.com/managed/downloadManagingApp?identifier=setup",
  "android.app.extra.PROVISIONING_WIFI_SSID": "Staging-Net",
  "android.app.extra.PROVISIONING_WIFI_PASSWORD": "example-password",
  "android.app.extra.PROVISIONING_WIFI_SECURITY_TYPE": "WPA",
  "android.app.extra.PROVISIONING_TIME_ZONE": "America/Sao_Paulo",
  "android.app.extra.PROVISIONING_LEAVE_ALL_SYSTEM_APPS_ENABLED": false,
  "android.app.extra.PROVISIONING_ADMIN_EXTRAS_BUNDLE": {
    "com.google.android.apps.work.clouddpc.EXTRA_ENROLLMENT_TOKEN": "<enrollment token>"
  }
}
Oto co robi każda grupa pól i jak bardzo jest wrażliwa.
Grupa pól | Co robi | Stopień wrażliwości |
|---|---|---|
Komponent DPC, lokalizacja pobierania, suma kontrolna | Informuje urządzenie, którą aplikację do zarządzania należy zainstalować, skąd ją pobrać i jak zweryfikować, czy nie została zmodyfikowana. | Niski. Są one takie same dla każdej organizacji korzystającej z tego samego DPC. |
Token rejestracji (wewnątrz pakietu admin extras bundle) | Identyfikuje Twoją organizację oraz zasady, które urządzenie powinno otrzymać. | Wysoki. To jest „klucz”. Ważny token pozwala urządzeniu dołączyć do Twojej floty. |
SSID Wi-Fi, hasło, typ zabezpieczeń | Umożliwia urządzeniu połączenie się z siecią podczas konfiguracji bez konieczności wpisywania danych. | Wysoki, jeśli hasło jest obecne. Znajduje się w kodzie w postaci jawnego tekstu. |
Strefa czasowa, ustawienia regionalne, opcja aplikacji systemowych i inne opcje provisioningu | Wstępnie odpowiadają na pytania konfiguracyjne i kontrolują, co urządzenie zachowuje przy pierwszym uruchomieniu. | Niski sam w sobie, choć ujawniają one pewne szczegóły dotyczące Twojej konfiguracji. |
Dwa pola mają największe znaczenie: token i hasło Wi-Fi. Dalsza część tego artykułu poświęcona jest postępowaniu z nimi.
Użytek firmowy czy prywatny: dlaczego decyzja zapada podczas rejestracji
Android Enterprise oferuje kilka trybów zarządzania, które określają, w jakim stopniu organizacja kontroluje urządzenie.
- W pełni zarządzane (własność firmy): aplikacja DPC staje się właścicielem urządzenia (device owner) i zarządza całym urządzeniem. Rozwiązanie to sprawdza się w przypadku urządzeń współdzielonych, wzmocnionych skanerów przemysłowych, kiosków i dedykowanych telefonów służbowych.
- Własność firmy z dozwolonym użytkiem prywatnym: organizacja jest właścicielem urządzenia i kontroluje jego ogólne bezpieczeństwo, a użytkownik otrzymuje również osobną przestrzeń prywatną. Aplikacje i dane służbowe znajdują się w profilu roboczym (work profile) — odizolowanym kontenerze z własnymi aplikacjami i danymi, którym zarządza dział IT. Część osobista pozostaje prywatna.
- Profil roboczy na urządzeniu prywatnym (BYOD): pracownik jest właścicielem urządzenia. Organizacja zarządza wyłącznie profilem roboczym i nie może przeglądać ani usuwać danych prywatnych.
Dlaczego nie można po prostu przełączyć tego później
Poza konfiguracjami testowymi dla programistów Android przyznaje rolę właściciela urządzenia wyłącznie podczas wstępnej konfiguracji, ze stanu po przywróceniu ustawień fabrycznych. Dlatego rejestracja urządzeń stanowiących własność firmy rozpoczyna się od ekranu powitalnego. Z tego samego powodu tryb ten jest w praktyce niezmienny po zarejestrowaniu urządzenia. Przeniesienie urządzenia z trybu w pełni zarządzanego do układu z profilem roboczym — lub odwrotnie — zasadniczo oznacza przywrócenie ustawień fabrycznych i ponowną rejestrację. To kosztuje czas, a w przypadku urządzenia osobistego jest nie do przyjęcia dla właściciela.
Podejmij decyzję, zanim zostanie zeskanowane pierwsze urządzenie. Kilka praktycznych zasad:
- Jeśli urządzenie jest współdzielone, używane w trybie kiosku lub uruchamia jedną aplikację biznesową, wybierz tryb w pełni zarządzany.
- Jeśli firma kupuje telefon, ale pracownicy będą w uzasadniony sposób korzystać z niego do prywatnych rozmów i aplikacji, rozważ model własności firmy z dozwolonym użytkiem prywatnym, aby granica była jasna od pierwszego dnia.
- Jeśli pracownicy korzystają z własnych telefonów, użyj profilu roboczego. Rejestruje się go na już skonfigurowanym urządzeniu za pomocą linku lub kodu, a nie poprzez procedurę sześciu dotknięć na ekranie powitalnym.
Kod QR niesie tę decyzję ze sobą. Kod utworzony dla trybu w pełni zarządzanego skonfiguruje urządzenia jako w pełni zarządzane dla każdego, kto go zeskanuje. Nazywaj i porządkuj wydrukowane kody w taki sposób, aby technik przygotowujący urządzenia nie wziął omyłkowo niewłaściwego.
Wi-Fi w kodzie: kiedy pomaga, a czego unikać
Urządzenie nie może pobrać DPC bez połączenia sieciowego. Możesz pozwolić technikowi wybrać sieć na urządzeniu lub umieścić dane sieci w kodzie QR.
Kiedy to pomaga
Umieszczenie sieci Wi-Fi do konfiguracji w kodzie jest przydatne w terenie i przy dużej skali. Technik rejestrujący dwadzieścia terminali w magazynie lub kierownik sklepu konfigurujący tablet zastępczy nie musi dwadzieścia razy wpisywać długiego hasła na małej klawiaturze. Eliminuje to błędy pisowni, sprawia, że ludzie nie pytają współpracowników o hasło, i czyni proces na tyle powtarzalnym, że można go powierzyć pracownikom spoza działu IT. Na urządzeniach bez wygodnej klawiatury, takich jak wzmocnione terminale używane w rękawicach roboczych, może to wręcz decydować o tym, czy rejestracja jest w ogóle wykonalna.
Czego unikać
Hasło znajduje się w kodzie w postaci jawnego tekstu. Każdy, kto zeskanuje kod zwykłym aparatem w telefonie, może odczytać identyfikator SSID i hasło, nie rejestrując żadnego urządzenia. Dlatego hasło Wi-Fi pozostaje bezpieczne tylko tak długo, jak jego najmniej chroniona kopia. Ryzykowne praktyki obejmują:
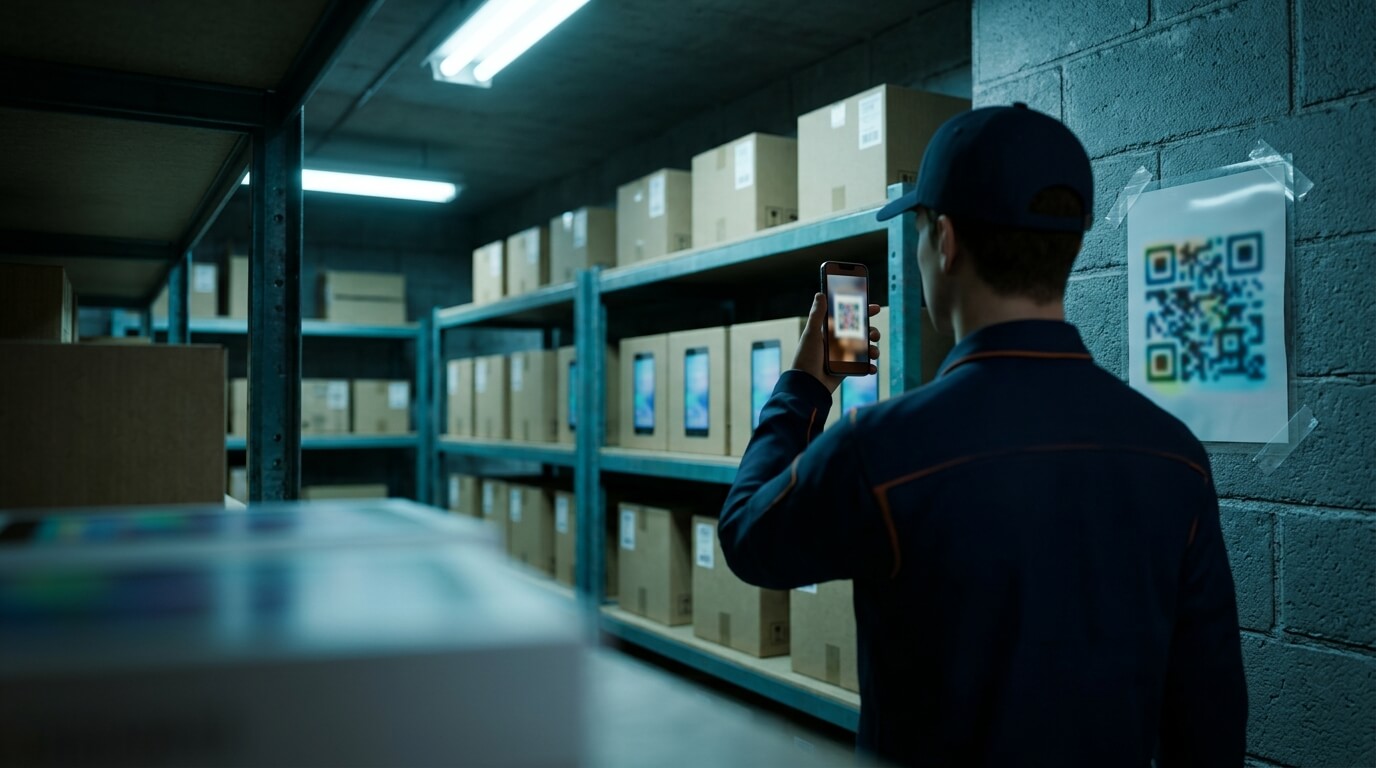
- Jednorazowy kod zawierający firmowe hasło Wi-Fi, wydrukowany na plakacie w magazynie, pokoju socjalnym lub na zapleczu. Goście, wykonawcy i kurierzy mogą go sfotografować.
- Wykorzystywanie głównej sieci firmowej jako sieci konfiguracyjnej. Wyciek kodu oznacza wówczas wyciek dostępu do wszystkiego w tej sieci.
- Kody, które żyją dłużej niż polityka haseł. Jeśli hasło sieciowe podlega rotacji, ale stare wydruki pozostają, skutkiem jest zamieszanie i, prędzej czy później, próba „naprawienia” sytuacji przez wydrukowanie nowego kodu z nowym hasłem.
Dobre praktyki
- Używaj dedykowanej sieci do provisioningu: posegmentowanej, z dostępem do Internetu ograniczonym wyłącznie do zasobów niezbędnych do rejestracji oraz z hasłem, które jesteś gotowy rotować.
- Preferuj kod, w którym dane Wi-Fi pochodzą z sieci już zdefiniowanej w zasadach, dzięki czemu dane uwierzytelniające są zarządzane w jednym miejscu, a nie wpisywane do doraźnych kodów.
- Gdy potrzebujesz jednorazowego wyjątku, np. w lokalizacji klienta z osobną siecią dla gości, użyj kodu, którego nie zapisujesz, i zniszcz go po użyciu.
- Zachowaj korporacyjną sieć Wi-Fi opartą na certyfikatach (802.1X) dla zasad wdrażanych po rejestracji, a nie w ładunku konfiguracyjnym. Prostsza, odizolowana sieć wdrożeniowa jest łatwiejsza w obsłudze podczas konfiguracji.
- Jeśli lokalizacja ma łączność komórkową lub Ethernet, rozważ całkowite pominięcie Wi-Fi w kodzie.
Ekran rejestracji Nomid stosuje ten podział. Standardowy kod QR dla danych zasad pobiera konfigurację Wi-Fi z sieci, która już należy do tych zasad, a hasło jest pobierane z zasad. Osobna opcja „Użyj innego Wi-Fi jednorazowo” tworzy kod jednorazowy, który nie jest zapisywany, a portal ostrzega, że każdy posiadacz kodu QR może odczytać hasło.
Traktuj kod jak klucz
Metafora „wytrycha” jest przydatna, ale warto dokładnie sprecyzować, co ten klucz otwiera, aby ani nie wyolbrzymiać ryzyka, ani go nie bagatelizować.
Co może, a czego nie może zrobić ujawniony kod
Ważny token rejestracji pozwala komuś dodać urządzenie do Twojej floty w ramach zasad powiązanych z tym tokenem. Urządzenie to może następnie otrzymać wszystko, co dostarczają te zasady, co może obejmować:
- Twoje prywatne lub wewnętrzne aplikacje, dystrybuowane przez zarządzany sklep Google Play lub prywatny sklep z aplikacjami.
- Konfiguracje sieciowe, w tym dane logowania do Wi-Fi, które zasady wdrażają po rejestracji.
- Linki internetowe, pliki i treści przeznaczone dla pracowników.
- Wszelkie ustawienia VPN lub certyfikaty zawarte w zasadach.
Dodaje to również nieznane urządzenie do Twojego inwentarza, co zanieczyszcza raportowanie i może zużywać licencje.
Token nie daje natomiast dostępu do konsoli zarządzania, do istniejących urządzeń ani do ich danych. Jest to klucz do drzwi wejściowych rejestracji, a nie do sterowni. To rozróżnienie ma znaczenie, gdy wyjaśniasz incydent kadrze zarządzającej. Narażenie ogranicza się do tego, „co otrzymuje każde zarejestrowane urządzenie objęte tymi zasadami”, powiększonego o hasło Wi-Fi, jeśli znajdowało się ono w kodzie.
Kto może go utworzyć i wydrukować
Traktuj kody rejestracji jak inne dane uwierzytelniające, stosując zasadę najniższych uprawnień. Zadaj sobie pytania:
- Którzy administratorzy konsoli w ogóle widzą kod rejestracyjny danych zasad?
- Kto może go wygenerować ponownie?
- Czy administratorzy regionalni lub lokalni potrzebują kodów do wszystkich zasad, czy tylko do tych, których używają ich placówki?
W Nomid administratorzy bez uprawnień do provisioningu w ramach danych zasad nie widzą ich kodów rejestracji, a ponowne wygenerowanie kodu wymaga uprawnień do edycji zasad. Projektowanie ról jest zatem pierwszym elementem kontroli. Przyznawaj kierownikom sklepów lub kierownikom terenowym prawa do provisioningu tylko dla tych zasad, do których faktycznie rejestrują urządzenia.
Gdzie ostatecznie trafia kod
Do wycieku nie potrzeba atakującego. Często kod po prostu wędruje dalej, niż zamierzano. Typowe drogi wycieku:
- Zdjęcia. Technik fotografuje kod, „żeby mieć go pod ręką”, a ten trafia do kopii zapasowej w chmurze lub do udostępnionego albumu.
- Grupy na czatach. Kod udostępniony jednemu współpracownikowi jest przesyłany dalej do grupy regionalnej, a następnie do grupy dostawców.
- Plakaty i wydruki. Kody przyklejone do ścian, pozostawione w pokojach przygotowania sprzętu lub wpięte do dokumentów przewozowych.
- Zrzuty ekranu w zgłoszeniach i dokumentacji. Artykuły bazy wiedzy, prezentacje i przewodniki wdrożeniowe zawierające aktywny kod.
- Zaproszenia e-mail. Przesłane dalej poza grono zamierzonych odbiorców.
Praktyczne nawyki:
- Udostępniaj kody imiennie określonym osobom, a nie grupom, i preferuj wyświetlanie kodu na pełnym ekranie laptopa podczas sesji przygotowawczej zamiast rozdawania kartek. Każdy inny sposób udostępniania zostawia kopię: w Nomid oznacza to pobrany obraz, wydruk, skopiowany link, wiadomość w WhatsApp lub zaproszenie e-mail.
- Zbieraj i niszcz wydruki po zakończeniu wdrożenia.
- Używaj grafik zastępczych w dokumentacji, nigdy aktywnego kodu.
- Prowadź krótką ewidencję miejsc, w których udostępniono kod danych zasad, aby w razie potrzeby ponownego wygenerowania znać promień rażenia.
Wygaśnięcie
Tokeny rejestracji mają określony okres ważności. Po jego zakończeniu kody i linki utworzone na podstawie tokena przestają rejestrować urządzenia. Ogranicza to czas, przez jaki zapomniany wydruk stanowi zagrożenie, ale wyjaśnia również, dlaczego kod działający w poprzednim kwartale może dziś nie zadziałać. To, jak długo token zachowuje ważność, zależy od sposobu jego wydawania przez Twoją platformę. Zamiast polegać na liczbach z pamięci, sprawdź datę wygaśnięcia wyświetlaną w konsoli i zaplanuj wdrożenia z jej uwzględnieniem. Ekran rejestracji Nomid wyświetla dla tokena każdych zasad informacje „Ważny do <data>” oraz „Ostatnio wygenerowano ponownie”.
Wygaśnięcie to zabezpieczenie awaryjne, a nie zamiennik ponownego wygenerowania. Jeśli wiesz, że kod wyciekł, nie czekaj, aż sam wygaśnie.
Kod, który wyciekł: wygeneruj ponownie i co dzieje się dalej
Załóżmy, że kod konfiguracyjny został opublikowany na grupie czatu z zewnętrznymi wykonawcami lub plakat pozostał na ścianie po remoncie sklepu. Wykonaj poniższe kroki.
1. Wygeneruj token ponownie
Ponowne wygenerowanie tworzy nowy token rejestracji dla danych zasad i unieważnia stary. W Nomid funkcja „Wygeneruj kod QR ponownie” na ekranie „Rejestruj urządzenia” danych zasad wymaga uprawnień do edycji zasad. Administrator musi potwierdzić komunikat „Rozumiem, że stare kody QR i linki przestaną działać”, zanim proces będzie kontynuowany.
2. Zrozum, co przestaje działać
Ponieważ każdy kod QR i link rejestracyjny danych zasad zawiera ten sam token, ponowne wygenerowanie wpływa na nie wszystkie jednocześnie. Po ponownym wygenerowaniu w Nomid:
- Każdy kod QR powiązany z tymi zasadami przestaje działać, w tym wydruki, pobrane obrazy i zrzuty ekranu.
- Każdy link rejestracyjny przestaje działać, w tym linki udostępnione na czacie lub skopiowane do dokumentów.
- Każde wysłane e-mailem zaproszenie powiązane z tymi zasadami przestaje działać.
Jest to zamierzone działanie, ale wiąże się z kosztem operacyjnym. Każda placówka z legalnym wydrukiem będzie potrzebować nowego kodu. Poinformuj zespoły w terenie przed ponownym wygenerowaniem lub natychmiast po nim i prześlij nowe materiały węższym kanałem niż ten, którym nastąpił wyciek.
3. Dlaczego zarejestrowane urządzenia działają dalej
Administratorzy często obawiają się, że ponowne wygenerowanie kodu odłączy istniejące urządzenia od systemu zarządzania. Tak się nie stanie. Każde urządzenie przedstawia token rejestracji jednorazowo, w momencie dołączania (ten sam token może przyjąć kolejne urządzenia, dopóki nie wygaśnie lub nie zostanie wygenerowany ponownie). Następnie urządzenie ma już własną tożsamość i relację z usługą zarządzania, i nie odwołuje się ponownie do tokena. Ponowne wygenerowanie zmienia zaproszenie, a nie członkostwo. W Nomid ponowne wygenerowanie nie ma wpływu na zarejestrowane urządzenia.
4. Sprawdź zależności zero-touch
Jeśli konfiguracja zero-touch korzysta z tokena danych zasad, ponowne wygenerowanie po cichu uszkodziłoby konfigurację każdego przyszłego urządzenia zero-touch przypisanego do tej konfiguracji. Nomid temu zapobiega: portal odmawia ponownego wygenerowania, dopóki konfiguracja zero-touch nie zostanie skierowana w inne miejsce. Najpierw przypisz tę konfigurację ponownie, a następnie wygeneruj token.
5. Uporządkuj sytuację po wycieku
Ponowne wygenerowanie zatrzymuje nowe rejestracje. Nie cofa jednak tych, które już nastąpiły. Podejmij następujące działania:
- Przejrzyj urządzenia zarejestrowane w ramach tych zasad od momentu, w którym mógł nastąpić wyciek, i poszukaj nazw, modeli lub lokalizacji, których nie rozpoznajesz.
- Usuń lub wyczyść każde urządzenie, którego pochodzenia nie możesz potwierdzić.
- Zmień hasło Wi-Fi, jeśli wyciekły kod je zawierał, ponieważ ponowne wygenerowanie tokena w żaden sposób nie zabezpiecza hasła, które zostało już odczytane.
- Przejrzyj zasoby dystrybuowane przez te zasady. Jeśli udostępniają one wrażliwą konfigurację, zastanów się, czy nie powinna ona należeć do bardziej rygorystycznych zasad.
Wersja skrócona dla kadry zarządzającej brzmi: „Unieważniliśmy kod, nie miało to wpływu na istniejące urządzenia, sprawdziliśmy flotę pod kątem nieautoryzowanych urządzeń i zmieniliśmy hasło sieciowe”.
QR a Zero-Touch a Knox Mobile Enrollment
Kody QR to jedna z kilku metod rejestracji i każda z nich ma swoje zastosowanie. Android zero-touch enrollment łączy urządzenia z Twoją organizacją w momencie zakupu u uczestniczącego w programie dystrybutora. Urządzenie rejestruje się automatycznie przy pierwszym uruchomieniu bez konieczności skanowania i nie ma tu wydrukowanego kodu, który mógłby wyciec, jednak wymaga to zakupu u sprzedawcy zero-touch. Samsung Knox Mobile Enrollment oferuje podobną automatyczną rejestrację dla urządzeń Samsung, przy czym urządzenia są rejestrowane za pośrednictwem portalu Samsung lub autoryzowanego sprzedawcy. Rejestracja kodem QR działa na niemal każdym posiadanym już urządzeniu z systemem Android 7+, niezależnie od źródła jego pochodzenia. Czyni ją to praktycznym wyborem dla flot mieszanych, ponownej rejestracji po naprawie oraz małych partii sprzętu — kosztem konieczności ostrożnego obchodzenia się z kodem. Rozsądny podział to zero-touch lub Knox przy nowych zakupach, a kod QR do wszystkich pozostałych scenariuszy.
Rozwiązywanie typowych problemów z rejestracją kodem QR
„Enrollment token expired” lub „invalid token”
Token przekroczył okres ważności lub został wygenerowany ponownie, więc kod nie jest już ważny. To pierwsza rzecz, którą warto sprawdzić, gdy zawodzi stary wydruk lub zapisany zrzut ekranu. Pobierz aktualny kod z konsoli i sprawdź jego datę wygaśnięcia. Jeśli kod został niedawno wygenerowany ponownie, wszelkie kopie utworzone przed tą datą z założenia nie zadziałają.
Dotknięcie ekranu powitalnego nic nie daje
Upewnij się, że urządzenie zostało w pełni przywrócone do ustawień fabrycznych i znajduje się na pierwszym ekranie powitalnym, a następnie dotknij sześć razy w tym samym miejscu. Niektóre starsze wersje Androida wymagają połączenia sieciowego, aby najpierw pobrać czytnik kodów QR. Jeśli urządzenie pominęło już ekran powitalny, rejestracja urządzenia jako własności firmy wymaga ponownego resetu.
Urządzenie skanuje kod, ale nie może się połączyć
Sprawdź, czy sieć konfiguracyjna znajduje się w zasięgu i czy jej hasło nie uległo zmianie od momentu wygenerowania kodu. Upewnij się także, że typ zabezpieczeń jest obsługiwany przez ładunek konfiguracyjny. Portale przechwytujące (captive portals) — strony logowania powszechne w sieciach dla gości — zablokują provisioning. Użyj sieci bez takiego portalu.
Urządzenie zarejestrowało się w niewłaściwym trybie
Urządzenie zostało zeskanowane za pomocą kodu utworzonego dla innego typu użytkowania lub innych zasad. Ponieważ tryb jest ustalany podczas rejestracji, rozwiązaniem jest usunięcie urządzenia, przywrócenie go do ustawień fabrycznych i zarejestrowanie za pomocą właściwego kodu. Oznaczaj wydrukowane kody w czytelny sposób, aby uniknąć powtórzenia tego błędu.
Rejestracja powiodła się, ale brakuje aplikacji
Pobieranie aplikacji po rejestracji może zająć trochę czasu, zwłaszcza w wolniejszych sieciach. Upewnij się, że urządzenie ma stabilne połączenie i że aplikacje są przypisane w zasadach. Na urządzeniach zarządzanych przez Nomid aplikacja Nomid Settings zawiera ekran Check-up (o ile w zasadach włączono wyświetlanie dedykowanego przycisku). Sprawdza on, czy aplikacje ze sklepu Nomid Store przypisane w zasadach są zainstalowane, czy urządzenie ma łączność z interfejsem API Nomid i serwerami zdalnego dostępu oraz czy Sklep Play, Usługi Google Play, usługi lokalizacyjne i uprawnienia agenta działają prawidłowo. W przypadku niepowodzenia testów oferowane jest rozwiązanie problemu, a przebieg kontroli jest zapisywany w historii poleceń urządzenia.
Podsumowanie
Kod QR Android Enterprise to czytelny plik konfiguracyjny przedstawiony w postaci obrazu. Wskazuje aplikację do zarządzania, zawiera token rejestracji dopuszczający urządzenia do określonych zasad i może zawierać konfigurację Wi-Fi wraz z jawnym hasłem. Właśnie dlatego przyspiesza rejestrację i właśnie dlatego wymaga takiej samej ostrożności, jak wszelkie inne dane uwierzytelniające.
Kluczowe wnioski:
- Wiedz, co znajduje się w Twoich kodach. Token rejestracji oraz ewentualne hasło Wi-Fi to newralgiczne elementy.
- Wybierz tryb zarządzania (w pełni zarządzane, własność firmy z dozwolonym użytkiem prywatnym lub profil roboczy) przed rejestracją. Jego zmiana w późniejszym czasie zazwyczaj oznacza reset urządzenia.
- Umieszczaj Wi-Fi w kodzie, aby wyeliminować konieczność wpisywania danych na miejscu, ale korzystaj z dedykowanej, posegmentowanej sieci do provisioningu i nie wywieszaj jednorazowych kodów zawierających hasła.
- Ogranicz grono osób mogących przeglądać i ponownie generować kody, udostępniaj je konkretnym osobom, a nie grupom, i zbieraj wydruki po zakończonym wdrożeniu.
- Kontroluj datę ważności tokena i nie czekaj na jego wygaśnięcie, jeśli wiesz, że kod wyciekł.
- W przypadku wycieku kodu: wygeneruj go ponownie, wydaj nowe kody węższym kanałem, sprawdź urządzenia pod kątem nieznanych jednostek i zmień ujawnione hasło Wi-Fi. Zarejestrowane urządzenia działają bez zakłóceń.
- Korzystaj z metod zero-touch lub Knox Mobile Enrollment, jeśli Twój proces zakupowy to umożliwia, a w pozostałych przypadkach używaj kodów QR.
Kolejne kroki: sporządź listę wszystkich kodów rejestracyjnych będących obecnie w obiegu: wydruków, zrzutów ekranu, wiadomości na czacie i dokumentacji. Dla każdego z nich zanotuj zasady, do których należy, oraz to, czy zawiera hasło Wi-Fi. Następnie zdecyduj, które kody wygenerować ponownie od razu, a które pozostawić do czasu ich wygaśnięcia.
Jeśli oceniasz różne platformy, Nomid MDM udostępnia te mechanizmy kontroli na ekranie „Rejestruj urządzenia” każdych zasad:
- Jeden kod QR dla danych zasad, tworzony na podstawie zapisanych domyślnych ustawień zasad (typ użytkowania, strefa czasowa, sieć Wi-Fi z zasad oraz opcje provisioningu).
- Wyraźnie oznaczoną opcję jednorazową dla innej sieci Wi-Fi.
- Linki profilu roboczego dla urządzeń prywatnych, jeśli zasady na to zezwalają.
- Widoczne informacje „Ważny do” oraz „Ostatnio wygenerowano ponownie”.
- Operację ponownego wygenerowania, która wymaga potwierdzenia i w pierwszej kolejności sprawdza zależności zero-touch.
Zero-touch, Knox Mobile Enrollment oraz sam token rejestracji są oferowane jako alternatywne ścieżki. Bezpłatny plan obejmuje do 10 urządzeń bez ograniczeń czasowych, co w zupełności wystarcza do przetestowania procesu rejestracji i zarządzania kodami przed wdrożeniem na szerszą skalę.
Secure your Android fleet today
See how Nomid MDM secures Android devices with Android Enterprise policies, a security posture view and remote lock and wipe.
Start for FreePowiązane artykuły
Zobacz wszystkie posty
Przetestuj politykę trybu kiosku lub urządzenia współdzielonego z Androidem w kilka minut za pomocą kodu QR
Przetestuj zasady Androida dla kiosku lub urządzenia współdzielonego na zapasowym urządzeniu: wybierz darmowy szablon, dotknij sześć razy, zeskanuj kod QR. Co sprawdzić i jak odzyskać urządzenie.
Ochrona przed przywróceniem ustawień fabrycznych na firmowych urządzeniach z Androidem: konta FRP, czyszczenie i zablokowane urządzenia
Jak działa ochrona przed przywróceniem ustawień fabrycznych na firmowych urządzeniach z Androidem: ustaw konta administratorów FRP w zasadach, wybierz, kiedy czyszczenie zachowuje FRP, i unikaj zablokowanych zwrotów.